
Sikr din VPS: de første fem minutter
En ny server på internettet bliver inden for få minutter scannet af bots, der prøver adgangskoder. Med disse trin er du godt foran dem. Udfør dem som root.
1. Opdater alt, og slå automatiske opdateringer til
- Ubuntu og Debian:
apt update && apt upgrade -y, derefterapt install -y unattended-upgradesogdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux og Rocky Linux:
dnf upgrade -y, derefterdnf install -y dnf-automaticogsystemctl enable --now dnf-automatic-install.timer.
2. Log ind med en nøgle, slå adgangskoder fra
Læg først din SSH-nøgle på serveren (se Log ind på din VPS med SSH), og test, at login med nøglen virker. Sæt derefter i /etc/ssh/sshd_config:
PasswordAuthentication no
og genstart SSH med systemctl restart ssh (AlmaLinux og Rocky: systemctl restart sshd). Hold din nuværende session åben, indtil du i et andet vindue har tjekket, at du stadig kan komme ind.
3. En firewall
- Ubuntu og Debian:
apt install -y ufw, såufw allow OpenSSH, eventueltufw allow 80,443/tcptil en hjemmeside, ogufw enable. - AlmaLinux og Rocky Linux: firewalld er der allerede. For eksempel
firewall-cmd --permanent --add-service=http --add-service=httpsogfirewall-cmd --reload.
Lad altid SSH (port 22) være åben, ellers låser du dig selv ude.
4. Fail2ban mod gætteforsøg
apt install -y fail2ban eller dnf install -y epel-release && dnf install -y fail2ban, så systemctl enable --now fail2ban. Som standard blokerer den IP-adresser, der for tit prøver en forkert adgangskode.
5. Et snapshot som sikkerhedsnet
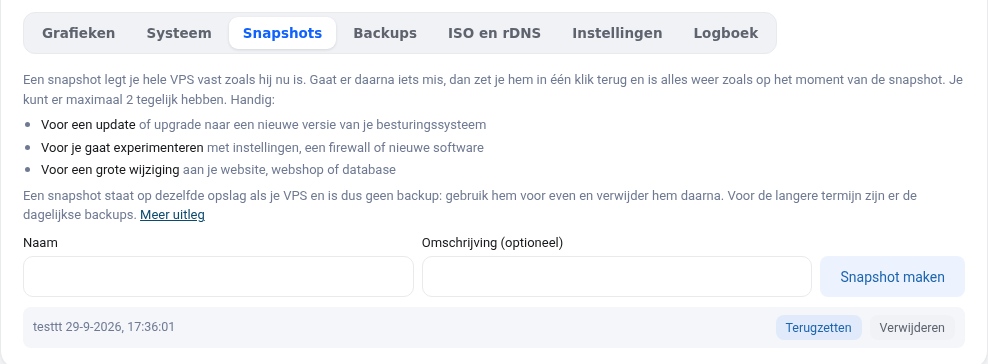
Lav et snapshot i din VPS-skærm, før du laver store ændringer. Går noget galt, gendanner du det med ét klik. Se Snapshots og backupper af din VPS.
Lad qemu-guest-agent blive
Programmet qemu-guest-agent er installeret som standard. Med det kan du sætte en ny root-adgangskode i VPS-skærmen og se diskforbruget. Fjern det ikke.